

Am 11. November 2026 wurden zwei Schwachstellen in Apache HTTP Server veröffentlicht, darunter ein Pufferüberlauf im mod_vhost_alias. Unsere Stichprobe hat den Katalog mit den Versionen abgeglichen, die wir zwei Tage zuvor gelesen hatten, und das Ergebnis lässt sich in einer Zahl zusammenfassen: 3 699 Domains lieferten damals eine Version, die in die Grenzen der Schwachstelle fiel. Diese Zahl ist keine Opferzählung, sondern eine Zählung von Websites, die öffentlich eine Versionsnummer bekannt gaben, die mit der Beschreibung des Fehlers vereinbar war. Die Nuance ist wichtig, weil sie entscheidet, was man anschließend schreiben kann. Eine Website, die am 11. November 2.4.69 meldet, liegt zum Zeitpunkt des Auslesens innerhalb der Grenzen, und nicht mehr. Sie kann in der folgenden Stunde korrigiert haben, so wie sie drei Wochen später noch immer vorhanden sein kann, und genau deshalb trägt eine Zählung exponierter Websites stets ihr Datum. Der Auslesemechanismus wird Schritt für Schritt in dem Leitfaden zur Überprüfung der Version einer Website beschrieben, und er erfordert kein besonderes Werkzeug, zwei Befehle genügen. Was die Stichprobe festhält, ist ein datierter Zustand, kein Versprechen über die Gegenwart. Eine aus der Stichprobe gefallene Website kann drei Tage später wieder dazugehören, und eine als korrigiert nachgelesene Website kann seitdem mit derselben ursprünglichen Version neu installiert worden sein.
Was das Nachlesen zwei Tage später ergibt
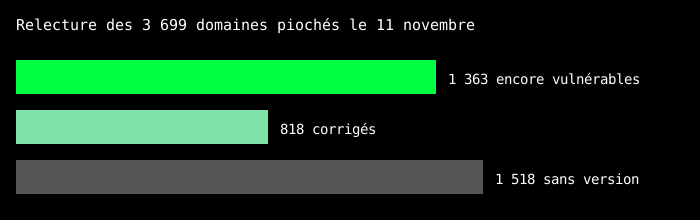
Um zu wissen, was heute gilt, haben wir den Server-Header der 3 699 Domains am 13. November um 12:26 Uhr in vierzehn Threads und 252 Sekunden erneut ausgelesen. 1 363 Domains liefern noch Apache 2.4.69 oder 2.4.70, bleiben also der Schwachstelle ausgesetzt, wie sie veröffentlicht wurde. 818 Domains sind auf 2.4.71 umgestiegen, haben also in weniger als achtundvierzig Stunden korrigiert, was zweiundzwanzig Prozent der Stichprobe entspricht. 1 518 Domains schließlich veröffentlichen keine Versionsnummer, und diese lassen sich weder den korrigierten noch den exponierten zuordnen. Diese drei Kategorien vermischen sich nicht, und darin unterscheidet sich eine Zählung von einer Schätzung. Eine stumme Website ist keine aktuelle Website, sie ist einfach außerhalb der Reichweite des Auslesens. Dieselbe Regel gilt für den gesamten Bestand, wo die Bestandsaufnahme vom 13. November die drei Ebenen des Registers angibt, die bekannten Namen, die abgefragten Namen und die lebenden Websites. Wir veröffentlichen niemals eine Zählung ohne ihr Datum, denn die Angabe von 3 699 am 13. November wäre um das Zweieinhalbfache falsch gewesen. Eine veraltete Momentaufnahme, die als gegenwärtiger Zustand präsentiert wird, ist kein Redaktionsfehler, sondern ein Messfehler, und er wird mit Vertrauen bezahlt.
Websites, die ihre Version verbergen, sind keine sauberen Websites
Sie sind auch nicht korrigiert, und wir haben nachgeprüft statt angenommen. Bei zwölf dieser stummen Websites antworten alle zwölf mit server: Apache ohne die geringste Zahl, weil ihre Konfiguration die Information absichtlich maskiert, was der Einstellung ServerTokens Prod entspricht. Nicht unser Auslesen schlägt fehl, sondern die Website schweigt, und der Unterschied ändert alles in der Art der Zählung. Eine ordnungsgemäß gehärtete Website und eine nie aktualisierte Website erzeugen exakt dieselbe leere Antwort, also dieselbe Weigerung unsererseits, Schlüsse zu ziehen. Wir schreiben lieber, dass sie nicht beurteilbar sind, als sie auf die Seite zu stellen, die uns passt, und diese Haltung kostet uns spektakuläre Zahlen. Sie erspart uns jedoch, einen seriösen Hoster zu Unrecht zu beschuldigen, der lediglich die Härtungsempfehlungen umgesetzt hat, was sein gutes Recht ist. Die Details der Versionsgrenzen, Software für Software, sind in den Schwachstellenblättern nachzulesen, und jedes Blatt gibt den betroffenen Bereich sowie die korrigierten Versionen an. Jedes Blatt trägt auch den Anteil unseres Bestands, der betroffen ist, was erkennen lässt, ob die Schwachstelle drei Websites oder dreißigtausend im von uns gemessenen Umfang betrifft, und somit die Wahl erlaubt, wo der Aufwand hingelenkt werden soll.
Eine Website, die ihre Version nicht veröffentlicht, ist keine aktuelle Website. Sie ist eine Website, über die man nichts weiß.
Was ein Eigentümer heute Abend tun kann
- Seinen Hoster fragen, welche Apache-Version er bereitstellt, und die 2.4.71 oder höher verlangen.
- Den Header selbst überprüfen, mit
curl -I https://son-site.fr, und die ZeileServerbetrachten. - Wenn die Nummer nicht erscheint, den Hoster bitten, sie schriftlich mitzuteilen, statt sie zu verbergen.
Die korrigierte Version ist seit dem 11. November verfügbar, und die offizielle Ankündigung von Apache führt sie mit den beiden Sicherheitshinweisen auf. Zwei Tage nach ihrer Veröffentlichung hatte etwa eine von fünf Websites in unserer Stichprobe sie angewendet, was etwas mehr als vier von fünf Websites in einer Situation belässt, die kein Audit an ihrer Stelle entscheiden kann. Die Botschaft, die man behalten sollte, ist nicht, dass die Hoster langsam sind, sondern dass die Aktualisierung eines gemeinsam genutzten Servers nicht von der Person abhängt, der die Website gehört. Sie hängt vom Hoster ab, der den Zeitplan für alle seine Kunden festlegt, und der Eigentümer hat oft keine Möglichkeit, ihn dazu zu zwingen. Deshalb lautet die Frage nicht nur, welche Version läuft, sondern wann das nächste Sicherheitsupdate angewendet wird, und zwar schriftlich. Eine datierte Zusage ist besser als eine beruhigende Versionsnummer, weil sie zum vereinbarten Termin überprüfbar ist. Aus diesem Grund ordnen unsere Feststellungen niemanden ein, sie sagen nur, was in der Minute der Messung wahr war. Drei Tage später verdient dieselbe Stichprobe eine neue Messung, mit denselben Befehlen und derselben Methode, und genau das tun wir.