

Le 11 novembre 2026, deux failles d'Apache HTTP Server ont été publiées, dont un débordement de pile dans mod_vhost_alias. Notre pioche a croisé le catalogue avec les versions que nous avions lues deux jours plus tôt, et le résultat tient en un nombre, 3 699 domaines servaient alors une version tombant dans les bornes de la faille. Ce nombre n'est pas un compte de victimes, c'est un compte de sites qui annonçaient publiquement un numéro de version compatible avec la description du défaut. La nuance est importante parce qu'elle décide de ce qu'on peut écrire ensuite. Un site qui annonce 2.4.69 le 11 novembre est dans les bornes au moment où on le lit, et rien de plus. Il peut avoir corrigé dans l'heure qui suit, comme il peut être encore en place trois semaines plus tard, et c'est précisément pour cette raison qu'un compte de sites exposés porte toujours sa date. Le mécanisme de lecture est décrit pas à pas dans le guide pour vérifier la version d'un site, et il ne demande aucun outil particulier, deux commandes suffisent. Ce que la pioche photographie, c'est un état daté, pas une promesse sur le présent. Un site sorti du lot peut y revenir trois jours plus tard, et un site relu comme corrigé peut avoir été réinstallé depuis, avec la même version d'origine.
Ce que donne la relecture, deux jours plus tard
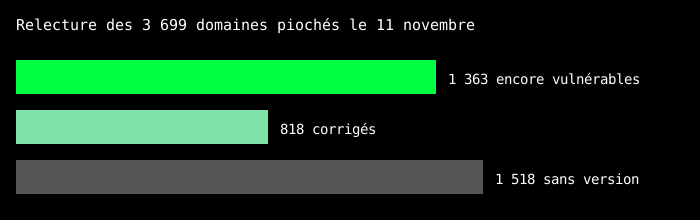
Pour savoir ce qui est vrai aujourd'hui, nous avons relu l'en-tête Server des 3 699 domaines le 13 novembre à 12h26, en quatorze fils et 252 secondes. 1 363 domaines servent encore Apache 2.4.69 ou 2.4.70, donc restent exposés à la faille telle qu'elle a été publiée. 818 domaines sont passés en 2.4.71, donc ont corrigé en moins de quarante-huit heures, ce qui représente vingt-deux pour cent du lot. 1 518 domaines enfin ne publient aucun numéro de version, et ceux-là ne peuvent être rangés ni parmi les corrigés ni parmi les exposés. Ces trois catégories ne se mélangent pas, et c'est ce qui distingue un décompte d'une estimation. Un site muet n'est pas un site à jour, il est simplement hors de portée de la lecture. La même règle vaut pour l'ensemble du parc, où l'état des lieux au 13 novembre donne les trois étages du registre, les noms connus, les noms sondés et les sites vivants. Nous ne publions jamais un compte sans sa date, parce qu'annoncer 3 699 le 13 novembre aurait été faux de deux fois et demie. Une photographie périmée présentée comme un état présent n'est pas une maladresse de rédaction, c'est une erreur de mesure, et elle se paie en confiance.
Les sites qui cachent leur version ne sont pas des sites propres
Ils ne sont pas corrigés non plus, et nous avons vérifié plutôt que supposé. Sur douze de ces sites muets, les douze répondent server: Apache sans le moindre chiffre, parce que leur configuration masque volontairement l'information, ce qui correspond au réglage ServerTokens Prod. Ce n'est pas notre lecture qui échoue, c'est le site qui se tait, et la différence change tout dans la façon de compter. Un site correctement durci et un site jamais mis à jour produisent exactement la même réponse vide, donc le même refus de conclure de notre part. Nous préférons écrire qu'ils sont non jugeables plutôt que de les ranger du côté qui nous arrange, et cette position nous coûte des chiffres spectaculaires. Elle nous évite en revanche d'accuser à tort un hébergeur sérieux qui a simplement appliqué les recommandations de durcissement, ce qui est son droit le plus strict. Le détail des bornes de version, logiciel par logiciel, se lit dans les fiches de faille, et chaque fiche indique la plage concernée ainsi que les versions corrigées. Chaque fiche porte aussi la part de notre parc concernée, ce qui permet de savoir si la faille touche trois sites ou trente mille sur le périmètre que nous mesurons, et donc de choisir où porter l'effort.
Un site qui ne publie pas sa version n'est pas un site à jour. C'est un site dont on ne sait rien.
Ce qu'un propriétaire peut faire ce soir
- Demander à son hébergeur quelle version d'Apache il sert, et exiger la 2.4.71 ou plus.
- Vérifier soi-même l'en-tête, avec
curl -I https://son-site.fr, et regarder la ligneServer. - Si le numéro n'apparaît pas, demander à l'hébergeur de le communiquer par écrit plutôt que de le cacher.
La version corrigée est disponible depuis le 11 novembre, et l'annonce officielle d'Apache la liste avec les deux avis de sécurité. Deux jours après sa publication, un site sur cinq environ l'avait appliquée dans notre lot, ce qui laisse un peu plus de quatre sites sur cinq dans une situation qu'aucun audit ne peut trancher à leur place. Le message à retenir n'est pas que les hébergeurs sont lents, il est que la mise à jour d'un serveur partagé ne dépend pas de la personne qui possède le site. Elle dépend de l'hébergeur, qui décide du calendrier pour l'ensemble de ses clients, et le propriétaire n'a souvent aucun moyen de le contraindre. C'est pourquoi la question à poser n'est pas seulement quelle version tourne, mais quand la prochaine mise à jour de sécurité sera appliquée, et par écrit. Un engagement daté vaut mieux qu'un numéro de version rassurant, parce qu'il se vérifie au rendez-vous. C'est la raison pour laquelle nos constats ne classent personne, ils disent seulement ce qui était vrai à la minute où la lecture a eu lieu. Trois jours plus tard, le même lot mérite une nouvelle lecture, avec les mêmes commandes et la même méthode, et c'est exactement ce que nous faisons.