

في 11 نوفمبر 2026، تم نشر ثغرتين في Apache HTTP Server، بما في ذلك تجاوز سعة المكدس في mod_vhost_alias. قام اختيارنا بمطابقة الكتالوج مع النسخ التي قرأناها قبل يومين، والنتيجة تكمن في رقم واحد: 3,699 نطاقاً كانت تقدم آنذاك نسخة تقع ضمن حدود الثغرة. هذا الرقم ليس عدداً للضحايا، بل هو عدد المواقع التي أعلنت علناً عن رقم نسخة متوافق مع وصف العيب. الفرق مهم لأنه يحدد ما يمكن كتابته لاحقاً. الموقع الذي يعلن عن 2.4.69 في 11 نوفمبر يكون ضمن الحدود في لحظة قراءتنا، ولا شيء أكثر. قد يكون قد صحح في الساعة التالية، وقد يظل قائماً بعد ثلاثة أسابيع، ولهذا السبب بالضبط يحمل عدد المواقع المكشوفة دائماً تاريخه. آلية القراءة موصوفة خطوة بخطوة في دليل التحقق من نسخة موقع ويب، ولا تتطلب أي أداة خاصة، يكفي أمران. ما تلتقطه عملية الاختيار هو حالة مؤرخة، وليس وعداً بالحاضر. الموقع الذي خرج من القائمة قد يعود إليها بعد ثلاثة أيام، والموقع الذي أُعيدت قراءته كمصحح قد يكون قد أُعيد تثبيته منذ ذلك الحين، بنفس النسخة الأصلية.
ما تعطيه إعادة القراءة بعد يومين
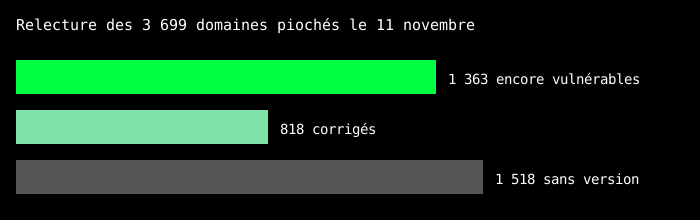
لمعرفة ما هو صحيح اليوم، أعدنا قراءة ترويسة Server لـ 3,699 نطاقاً في 13 نوفمبر الساعة 12:26، في أربعة عشر خيطاً و252 ثانية. لا يزال 1,363 نطاقاً يقدمون Apache 2.4.69 أو 2.4.70، لذا يظلون مكشوفين للثغرة كما نُشرت. انتقل 818 نطاقاً إلى 2.4.71، أي صححوا في أقل من ثمانٍ وأربعين ساعة، وهو ما يمثل اثنين وعشرين في المئة من الدفعة. أخيراً، 1,518 نطاقاً لا تنشر أي رقم نسخة، وهؤلاء لا يمكن تصنيفهم لا بين المصححين ولا بين المكشوفين. هذه الفئات الثلاث لا تختلط، وهذا ما يميز الإحصاء عن التقدير. الموقع الصامت ليس موقعاً محدثاً، بل هو ببساطة خارج نطاق القراءة. تنطبق القاعدة نفسها على كامل الحظيرة، حيث يعطي تقرير الحالة في 13 نوفمبر المستويات الثلاثة للسجل: الأسماء المعروفة، والأسماء المفحوصة، والمواقع الحية. نحن لا ننشر أبداً عدداً بدون تاريخه، لأن الإعلان عن 3,699 في 13 نوفمبر كان سيكون خاطئاً بمرتين ونصف. الصورة القديمة المقدمة كحالة راهنة ليست زلة تحريرية، بل خطأ في القياس، وثمنه الثقة.
المواقع التي تخفي نسختها ليست مواقع نظيفة
وليست مصححة أيضاً، وقد تحققنا بدلاً من الافتراض. من بين اثني عشر من هذه المواقع الصامتة، تجيب الاثنا عشر بـ server: Apache دون أي رقم، لأن إعداداتها تخفي المعلومة عمداً، وهو ما يتوافق مع إعداد ServerTokens Prod. ليست قراءتنا هي التي تفشل، بل الموقع هو الذي يصمت، والفرق يغير كل شيء في طريقة العد. الموقع المحصن بشكل صحيح والموقع الذي لم يُحدث أبداً ينتجان بالضبط نفس الاستجابة الفارغة، وبالتالي نفس الرفض من جانبنا لاستنتاج أي شيء. نفضل الكتابة بأنهم غير قابلين للحكم بدلاً من تصنيفهم في الجانب الذي يناسبنا، وهذا الموقف يكلفنا أرقاماً مثيرة. لكنه يجنبنا اتهام مضيف جاد ظلماً قام فقط بتطبيق توصيات التحصين، وهو حقه الأكيد. تفاصيل حدود النسخ، برنامجاً ببرنامج، تُقرأ في بطاقات الثغرات، وكل بطاقة تشير إلى النطاق المعني والنسخ المصححة. تحمل كل بطاقة أيضاً حصة حظيرتنا المعنية، مما يسمح بمعرفة ما إذا كانت الثغرة تمس ثلاثة مواقع أو ثلاثين ألفاً في النطاق الذي نقيسه، وبالتالي اختيار أين نبذل الجهد.
الموقع الذي لا ينشر إصداره ليس موقعاً محدثاً. إنه موقع لا نعرف عنه شيئاً.
ما يمكن لمالك الموقع فعله هذه الليلة
- اسأل مضيفك عن نسخة Apache التي يقدمها، واطلب 2.4.71 أو أحدث.
- تحقق بنفسك من الترويسة، باستخدام
curl -I https://son-site.fr، وانظر إلى سطرServer. - إذا لم يظهر الرقم، اطلب من المضيف الإبلاغ عنه كتابياً بدلاً من إخفائه.
النسخة المصححة متاحة منذ 11 نوفمبر، والإعلان الرسمي من Apache يدرجها مع التنبيهين الأمنيين. وبعد يومين من نشره، كان حوالي موقع واحد من كل خمسة قد طبّقها في مجموعتنا، مما يترك ما يزيد قليلاً عن أربعة مواقع من كل خمسة في وضع لا يستطيع أي تدقيق أن يحسمه نيابة عنها. الرسالة التي يجب استيعابها ليست أن مزوّدي الاستضافة بطيئون، بل أن تحديث خادم مشترك لا يعتمد على الشخص الذي يملك الموقع. فهو يعتمد على مزوّد الاستضافة الذي يقرر الجدول الزمني لجميع عملائه، وغالباً لا يملك المالك أي وسيلة لإلزامه بذلك. لهذا السبب فإن السؤال الذي يجب طرحه ليس فقط أي نسخة تعمل، بل متى سيتم تطبيق التحديث الأمني التالي، وبشكل مكتوب. الالتزام المحدد بتاريخ أفضل من رقم نسخة مطمئن، لأنه قابل للتحقق في الموعد. ولهذا السبب فإن نتائجنا لا تصنّف أحداً، بل تقول فقط ما كان صحيحاً في اللحظة التي تمت فيها القراءة. وبعد ثلاثة أيام، تستحق المجموعة نفسها قراءة جديدة، بنفس الأوامر ونفس المنهجية، وهذا بالضبط ما نقوم به.